Fraude en transferencias electrónicas en Colombia: las denuncias se duplicaron en Bogotá, Cali y Barranquilla
Las denuncias por transferencias electrónicas no consentidas aumentaron más del doble en tres de las principales ciudades de Colombia durante los primeros ocho meses de 2026, frente al mismo periodo de 2025. Bogotá encabeza el incremento con 141 %, seguida de Barranquilla con 121 % y Cali con 119 %, mientras Medellín registró un aumento de 84 %. Las cifras provienen de un análisis de BPC, una compañía de tecnología de pagos y prevención del fraude, elaborado a partir de los registros de la Policía Nacional, y llegan en plena expansión de los pagos inmediatos en el país. El dato enciende una alerta concreta para millones de personas que hoy mueven su dinero desde el celular, y también una advertencia importante sobre cómo leerlo: son denuncias, no fraudes comprobados, y no permiten señalar a ningún sistema de pagos en particular.
¿Qué reveló el análisis de BPC con datos de la Policía Nacional?
El estudio comparó las denuncias registradas entre enero y agosto de 2026 con las del mismo periodo de 2025, usando la base de datos de delitos informáticos de la Policía Nacional, con corte al 21 de octubre de este año. El delito analizado es el tipificado en el artículo 269J del Código Penal colombiano: la transferencia no consentida de activos, es decir, los casos en que una persona reporta que su dinero fue movido electrónicamente sin su autorización.
El resultado es un aumento generalizado en las cuatro capitales examinadas. En tres de ellas, Bogotá, Barranquilla y Cali, las denuncias más que se duplicaron en un año. El análisis fue divulgado por BPC, una empresa que se dedica precisamente a la tecnología de pagos y a la prevención del fraude, un contexto que vale tener presente al leer sus conclusiones sobre la necesidad de fortalecer los sistemas de detección de las entidades financieras.
El informe se conoció el 3 de noviembre de 2026 a través de varios medios nacionales, entre ellos El Tiempo, El Espectador, Portafolio e Infobae, que publicaron las variaciones porcentuales por ciudad y las advertencias metodológicas que acompañan a las cifras.
¿Cuánto aumentaron las denuncias en cada ciudad?
El mayor incremento se registró en Bogotá, donde las denuncias por transferencias electrónicas no consentidas subieron 141 % entre enero y agosto de 2026 frente al mismo periodo de 2025. Le siguieron Barranquilla, con un aumento de 121 %, y Cali, con 119 %. En Medellín el crecimiento fue de 84 %, también significativo aunque por debajo del umbral del doble.
Hay una limitación importante en estos números: el análisis divulgado presenta las variaciones porcentuales, pero no el número absoluto de casos registrados en cada ciudad. Eso significa que no es posible, con la información pública disponible, saber cuántas denuncias concretas hay detrás de cada porcentaje, ni comparar el tamaño real del problema entre ciudades. Un aumento de 141 % sobre una base pequeña y el mismo aumento sobre una base grande son fenómenos distintos, y el estudio público no permite distinguirlos.
Lo que sí es consistente entre las cuatro ciudades es la dirección: todas crecieron, y tres lo hicieron por encima del 100 %. Eso indica un fenómeno nacional y no un problema aislado de una sola plaza.
¿Qué delito es la transferencia no consentida de activos?
El artículo 269J del Código Penal colombiano tipifica la transferencia no consentida de activos. En términos sencillos, cubre los casos en que una persona mueve dinero o activos de otra por medios electrónicos sin que la víctima lo haya autorizado. Es la figura penal bajo la que se registran los casos que alimentaron este análisis.
En la práctica, detrás de una transferencia no consentida suele haber un engaño previo: la víctima es inducida a entregar claves, códigos de verificación o datos de acceso, o a instalar aplicaciones maliciosas, y con eso el delincuente ejecuta el movimiento de dinero. La transferencia en sí es el último eslabón de una cadena que casi siempre empieza con un mensaje, una llamada o un enlace falso.
Que exista un tipo penal específico permite a las autoridades medir el fenómeno de manera separada de otros delitos informáticos, como el acceso abusivo a sistemas o la suplantación de sitios web. También permite a la víctima denunciar con una figura clara, algo relevante para cualquier reclamación posterior ante el banco o ante la justicia.
¿Por qué estas cifras son denuncias y no fraudes comprobados?
Este es el matiz más importante de todo el informe. Las cifras corresponden a denuncias presentadas ante las autoridades, es decir, a casos reportados por ciudadanos, y no necesariamente a fraudes comprobados por una investigación o una condena. Una denuncia puede terminar archivada, puede no prosperar o puede incluso corresponder a un movimiento que el propio usuario autorizó sin darse cuenta, por ejemplo al caer en un engaño que le hizo aprobar la operación.
Eso no le quita peso a la tendencia: que las denuncias se dupliquen en tres ciudades en un año es una señal fuerte de que algo cambió en la forma en que los delincuentes operan o en la exposición de los usuarios. Pero sí obliga a ser precisos con el lenguaje. Decir “los fraudes aumentaron 141 %” sería ir más allá de lo que los datos muestran; lo correcto es decir que las denuncias aumentaron ese porcentaje.
La misma cautela aplica a la lectura social del fenómeno: el aumento puede reflejar más delitos, más disposición a denunciar, más usuarios de pagos digitales expuestos, o una combinación de todo lo anterior. El análisis público no permite separar esos factores.
¿Cómo funcionan Bre-B y las Llaves?
Bre-B es un mecanismo creado por el Banco de la República que conecta a las entidades financieras participantes para que una transferencia entre bancos distintos se complete en segundos, sin costo adicional para el usuario. Antes de su existencia, mover plata de un banco a otro podía implicar esperas, comisiones o el uso de botones de pago con intermediarios. Con Bre-B, la operación es inmediata y se inicia desde la aplicación de la propia entidad.
El sistema se apoya en las Llaves: identificadores sencillos, como un número de celular, un correo electrónico o un documento de identidad, que el usuario registra una sola vez y que reemplazan al número de cuenta completo a la hora de recibir dinero. Para enviar, basta conocer la llave del destinatario. El Banco de la República insiste en dos puntos sobre las Llaves: su registro es gratuito y se hace solo desde la aplicación o el portal oficial de la entidad financiera, sin necesidad de instalar nada adicional.
La escala alcanzada es notable: más de 2.000 millones de transacciones procesadas al 1.º de noviembre de 2026, poco más de un año después de su puesta en marcha en octubre de 2025. Esa adopción masiva es la que convierte la seguridad del ecosistema en un tema de interés nacional, y la que explica por qué los análisis como el de BPC miran con lupa cualquier aumento en las denuncias.
¿Qué tiene que ver Bre-B con este fenómeno?
Bre-B es el sistema de pagos inmediatos del Banco de la República, que comenzó a operar en octubre de 2025 y que permite transferir dinero entre entidades financieras distintas en segundos, usando llaves sencillas como un número de celular en lugar de los datos completos de una cuenta. Su adopción ha sido vertiginosa: según el Banco de la República, al 1.º de noviembre de 2026 el sistema ya había procesado más de 2.000 millones de transacciones.
El aumento de las denuncias coincide en el tiempo con esa expansión de los pagos digitales e inmediatos, y por eso muchos titulares los ponen en la misma frase. Pero es esencial ser rigurosos: los datos presentados por BPC no permiten establecer cuántas de las denuncias por transferencias no consentidas están relacionadas con operaciones hechas a través de Bre-B, ni atribuir el incremento de los casos al uso de ese sistema. Las cifras cubren las transferencias electrónicas en general, por cualquier canal.
La relación honesta entre ambos fenómenos es de contexto, no de causalidad demostrada: cada vez más colombianos mueven plata de forma digital e instantánea, y ese volumen creciente es terreno fértil para los engaños, ocurran por el riel que ocurran. Bre-B cambió la velocidad del dinero en el país; la seguridad, tanto de los bancos como de los usuarios, tiene que moverse a esa misma velocidad.
¿Por qué los pagos inmediatos exigen seguridad en milisegundos?
Cuando una transferencia tarda horas o días en hacerse efectiva, existe una ventana para detectarla, detenerla y revertirla. Cuando la plata llega en segundos, esa ventana prácticamente desaparece: para cuando la víctima o el banco reaccionan, el dinero ya cambió de cuenta, y con frecuencia ya fue movido de nuevo para dificultar su rastro.
Felipe Gómez, director de ventas regionales para la región Andina de BPC, lo planteó en términos directos al divulgarse el análisis: “el rápido crecimiento de los pagos inmediatos implica que las entidades financieras deben ser capaces de identificar el fraude y responder a él en los mismos milisegundos que toma completar la transacción”. En su criterio, las áreas de seguridad y gestión del fraude de los bancos deben evaluar si sus capacidades actuales les permiten detectar y prevenir el fraude en tiempo real sin afectar la disponibilidad ni la velocidad de los pagos.
Ese es el desafío técnico central del momento: los controles deben ser lo bastante rápidos para actuar antes de que la operación se concrete, pero lo bastante precisos para no frenar los pagos legítimos. Un sistema que bloquea demasiado genera falsos positivos y frustra a los usuarios; uno que bloquea poco deja pasar el fraude. El equilibrio exige modelos de detección cada vez más sofisticados y equipos especializados en gestión de riesgos.
¿Qué es la ingeniería social y por qué es el eslabón principal?
Los especialistas llaman ingeniería social al conjunto de técnicas que buscan manipular a una persona para que haga algo contra su propio interés: entregar una clave, compartir un código, instalar una aplicación o autorizar un movimiento. Es la fase decisiva de la mayoría de los fraudes electrónicos, porque los sistemas bancarios modernos son difíciles de atacar por fuerza bruta, mientras que el usuario sigue siendo vulnerable a un buen engaño.
La ingeniería social funciona porque apela a emociones básicas: miedo (su cuenta fue bloqueada), urgencia (tiene una hora para reaccionar), codicia (ganó un premio) o confianza (habla un supuesto funcionario del banco). El delincuente no necesita saber programar: necesita saber mentir con credibilidad y en volumen. Por eso las campañas de prevención, tanto de la Policía Nacional como del Banco de la República, se concentran en el mismo punto: ningún trámite bancario real se resuelve con un enlace recibido por mensaje, y ninguna entidad seria pide claves completas ni códigos de verificación por teléfono o WhatsApp.
Entender esto cambia la defensa: la barrera principal no es técnica sino de hábito. Quien internaliza que toda urgencia bancaria inesperada es sospechosa hasta demostrar lo contrario, y que la verificación se hace llamando uno mismo a la línea oficial, neutraliza la gran mayoría de los intentos.
¿Cómo suelen engañar a las víctimas?
La inmensa mayoría de estos casos no empieza con un ataque técnico sofisticado sino con ingeniería social: el engaño a la persona. La Policía Nacional ha documentado y divulgado los mensajes típicos con que los delincuentes buscan que la víctima entregue sus claves o haga clic en un enlace falso. Entre los formatos más recurrentes están: “Su cuenta bancaria ha sido bloqueada. Para activarla ingrese a este link”, “Su clave dinámica ha cambiado, por favor dé clic aquí”, falsos premios de carros o créditos, falsos reintegros de IVA, falsos avisos de paquetes pendientes de pago y falsos bloqueos de WhatsApp.
El patrón es siempre el mismo: generar urgencia o codicia, ofrecer un enlace como salida rápida y capturar en una página falsa las claves o los códigos con los que luego se ejecutan las transferencias. Ningún banco pide claves por mensaje, por WhatsApp o por llamada, y ninguna transferencia legítima requiere abrir enlaces para “validarse”.
También hay vectores técnicos que se suman al engaño: aplicaciones maliciosas instaladas por fuera de las tiendas oficiales, redes WiFi públicas usadas para operaciones bancarias y métodos de pago guardados en navegadores o tiendas en línea que luego son comprometidas. La Policía Nacional ha alertado sobre todos ellos en sus campañas de prevención.
¿Qué recomienda el Banco de la República para usar Bre-B con seguridad?
Ante el crecimiento de los pagos digitales, el Banco de la República ha divulgado medidas concretas para reducir el riesgo de engaños al usar Bre-B. La primera se refiere al registro de las Llaves, los identificadores sencillos que reemplazan los datos de la cuenta: ese trámite no tiene ningún costo y debe hacerse únicamente desde la aplicación o el portal oficial de la entidad financiera. Tampoco es necesario instalar aplicaciones distintas de las que ofrece el propio banco: Bre-B no es una entidad financiera independiente ni un banco nuevo, sino un mecanismo del Banco de la República que conecta a las entidades participantes.
La segunda recomendación es desconfiar de cualquier mensaje que solicite pasos adicionales para completar o confirmar un envío de dinero. Una vez realizada una transferencia, el usuario solo debe esperar la notificación correspondiente en el banco receptor: no necesita abrir enlaces, responder mensajes de texto ni atender instrucciones recibidas por WhatsApp para “validar” el movimiento.
Estas indicaciones apuntan al eslabón más débil de la cadena: las acciones que el propio usuario hace por desinformación. En pagos que se ejecutan en segundos, la prevención depende tanto de los sistemas de detección de las entidades como de que las personas usen exclusivamente los canales oficiales.
¿Qué recomienda la Policía Nacional para pagos y compras en línea?
El Centro Cibernético Policial y el observatorio de cibercrimen de la Policía Nacional mantienen un decálogo de prevención para transacciones electrónicas que aplica directamente a este fenómeno. Entre sus recomendaciones están: comprar solo a través de canales oficiales o portales reconocidos y evitar enlaces recibidos por correo o mensajería; usar los medios de pago de la banca en línea y no hacer giros ni pagos por adelantado a desconocidos; no realizar operaciones financieras conectado a redes WiFi públicas, que son un vector de ataque importante; descargar aplicaciones únicamente de tiendas oficiales como Google Play o App Store y revisar los permisos que piden; y no guardar los métodos de pago en el navegador ni en las tiendas en línea, por incómodo que resulte digitar los datos en cada compra.
A eso se suman las alertas sobre los mensajes tipo cebo descritos antes: ninguna cuenta se desbloquea desde un enlace, ninguna clave dinámica se renueva por un mensaje de texto y ningún premio exige pagar o compartir claves para reclamarse. Ante cualquier amenaza o mensaje dudoso, la Policía habilitó el CAI Virtual (caivirtual.gov.co), que atiende las 24 horas.
¿Cómo distinguir un mensaje real del banco de uno falso?
Las entidades financieras se comunican con sus clientes, pero hay señales que separan lo legítimo de la trampa. Un mensaje real del banco nunca pide la clave completa, la clave dinámica ni códigos de verificación; nunca exige abrir un enlace para “evitar un bloqueo”; y nunca impone una cuenta regresiva para actuar. Los mensajes falsos, en cambio, casi siempre combinan urgencia, amenaza de bloqueo o premio, y un enlace acortado o extraño.
El procedimiento seguro es siempre el mismo y no depende de la apariencia del mensaje: no usar los enlaces ni los teléfonos que llegan en el mensaje, sino entrar directamente a la aplicación oficial o llamar a la línea publicada en los canales oficiales de la entidad. Si el aviso era real, el trámite seguirá existiendo por la vía oficial; si era falso, la comprobación lo desactiva sin riesgo.
Las campañas de la Policía Nacional agregan dos hábitos útiles: revisar que las aplicaciones financieras vengan de las tiendas oficiales y desconfiar de las que piden permisos excesivos, y evitar hacer operaciones bancarias desde redes WiFi públicas, donde terceros pueden interceptar información. Son precauciones sencillas que cierran las puertas más usadas por los delincuentes.
¿Qué hacer si ya fuiste víctima de una transferencia no consentida?
Lo primero es actuar rápido y por los canales oficiales. Contactar de inmediato al banco por sus líneas oficiales para reportar el movimiento no autorizado y pedir el bloqueo preventivo de los productos comprometidos: en pagos inmediatos, los minutos cuentan. Cambiar las claves de acceso desde un dispositivo seguro y revisar si hay otros movimientos no reconocidos.
Lo segundo es denunciar. La denuncia ante la Policía Nacional puede hacerse también por el CAI Virtual, disponible 24/7, y es el trámite que alimenta los registros oficiales del delito del artículo 269J. La denuncia es además un soporte importante para cualquier reclamación posterior ante la entidad financiera o ante la Superintendencia Financiera, y para los procesos judiciales que puedan derivarse.
Conviene conservar toda la evidencia: capturas de pantalla de los mensajes recibidos, números desde los que contactaron, comprobantes y fechas exactas. Esa información no solo ayuda al caso individual: alimenta las investigaciones sobre las redes detrás de estos delitos.
¿Por qué denunciar hace parte de la solución?
Hay un circulo que solo las denuncias pueden romper. Muchas víctimas de transferencias no consentidas no reportan el caso, por pena, por creer que el dinero no volverá o por asumir que la culpa fue propia. Esa omisión tiene un costo colectivo: los registros oficiales subestiman el fenómeno, las redes delincuenciales operan con menos presión y las entidades financieras tienen menos información para ajustar sus controles. El análisis de BPC existe, precisamente, porque las denuncias quedan registradas en la base de delitos informáticos de la Policía Nacional.
Cada denuncia documenta un patrón: el número desde el que contactaron a la víctima, el enlace usado, la cuenta receptora, la hora y el monto. Agregados, esos datos permiten a las autoridades identificar redes y no solo casos aislados, y permiten a los bancos alimentar sus modelos de detección en tiempo real. Por eso las autoridades insisten en reportar, incluso cuando el monto parezca pequeño: la denuncia individual puede ser la pieza que conecta una operación mucho más grande.
¿Qué panorama dejan estas cifras?
El aumento de las denuncias en las cuatro ciudades principales confirma que el fraude electrónico creció al ritmo de la digitalización de los pagos en Colombia. La respuesta tiene que venir de tres frentes a la vez: los bancos, con detección en tiempo real a la altura de los pagos en segundos; las autoridades, con investigación efectiva de las redes de delincuentes; y los usuarios, con hábitos de seguridad básicos pero disciplinados: canales oficiales, nada de claves por mensaje y desconfianza activa ante cualquier urgencia inesperada.
La expansión de Bre-B y de los pagos inmediatos es, en sí misma, una buena noticia para la inclusión financiera del país. Que siga siéndolo depende de que la seguridad crezca al mismo ritmo que la velocidad. Las cifras de denuncias de 2026 son la medición de esa carrera, y por ahora muestran a los delincuentes corriendo por delante.
Video sobre el sistema Bre-B
Este video oficial del Banco de la República es una guía de uso de Bre-B: se incluye únicamente para ilustrar cómo funciona el sistema de pagos inmediatos mencionado en este artículo. Las cifras de denuncias aquí reportadas no están atribuidas a Bre-B ni el video es evidencia de falla o fraude alguno en ese sistema.
Referencias y créditos
Moreno Flórez, M. A. (3 de noviembre de 2026). Denuncias por fraude en transferencias electrónicas aumentaron más del doble en tres ciudades del país. El Tiempo. https://www.eltiempo.com/economia/denuncias-por-fraude-en-transferencias-electronicas-aumentaron-mas-del-doble-en-tres-ciudades-del-pais-3598242 (Consultado el 4 de noviembre de 2026)
Redacción Finanzas Personales, El Espectador. (3 de noviembre de 2026). Bre-B y fraude: denuncias por transferencias suben hasta 141 % en cuatro ciudades. https://www.elespectador.com/economia/finanzas-personales/bre-b-y-fraude-denuncias-por-transferencias-suben-hasta-141-en-cuatro-ciudades/ (Consultado el 4 de noviembre de 2026)
Unidad de Mis Finanzas, Portafolio. (3 de noviembre de 2026). Alerta por fraude en transferencias: denuncias subieron hasta 141 % en medio de la expansión de Bre-B. https://www.portafolio.co/mis-finanzas/alerta-por-fraude-en-transferencias-denuncias-subieron-hasta-141-en-medio-de-la-expansion-de-bre-b-505632 (Consultado el 4 de noviembre de 2026)
Gaona, J. (3 de noviembre de 2026). Fraudes en transferencias digitales se disparan en Colombia: Bogotá registra el mayor aumento de denuncias. Infobae. https://www.infobae.com/colombia/2026/11/04/fraudes-en-transferencias-digitales-se-disparan-en-colombia-bogota-registra-el-mayor-aumento-de-denuncias/ (Consultado el 4 de noviembre de 2026)
Policía Nacional de Colombia. Sea precavido y evite las estafas online. https://www.policia.gov.co/noticia/sea-precavido-evite-las-estafas-online (Consultado el 4 de noviembre de 2026)
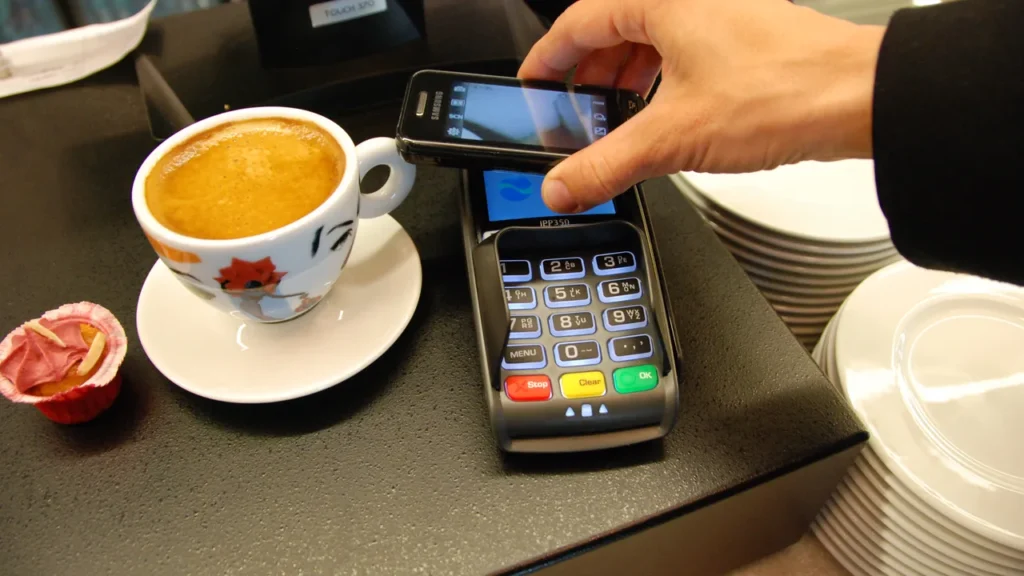
Fotografía destacada (pago con teléfono sobre un terminal de venta, imagen ilustrativa del canal digital): HLundgaard. Mobile payment 03 [Fotografía]. Wikimedia Commons, licencia CC BY-SA 3.0. https://commons.wikimedia.org/wiki/File:Mobile_payment_03.JPG (Consultado el 4 de noviembre de 2026)
Fotografía de la aplicación móvil en el cuerpo del artículo (imagen ilustrativa del canal digital, no de una entidad colombiana): Dettlaff, T. Banca móvil [Fotografía]. Wikimedia Commons, licencia CC BY-SA 4.0. https://commons.wikimedia.org/wiki/File:Banca_m%C3%B3vil.jpg (Consultado el 4 de noviembre de 2026)
Fotografía del terminal de punto de venta en el cuerpo del artículo: HLundgaard. Mobile payment 02 [Fotografía]. Wikimedia Commons, licencia CC BY-SA 3.0. https://commons.wikimedia.org/wiki/File:Mobile_payment_02.JPG (Consultado el 4 de noviembre de 2026)
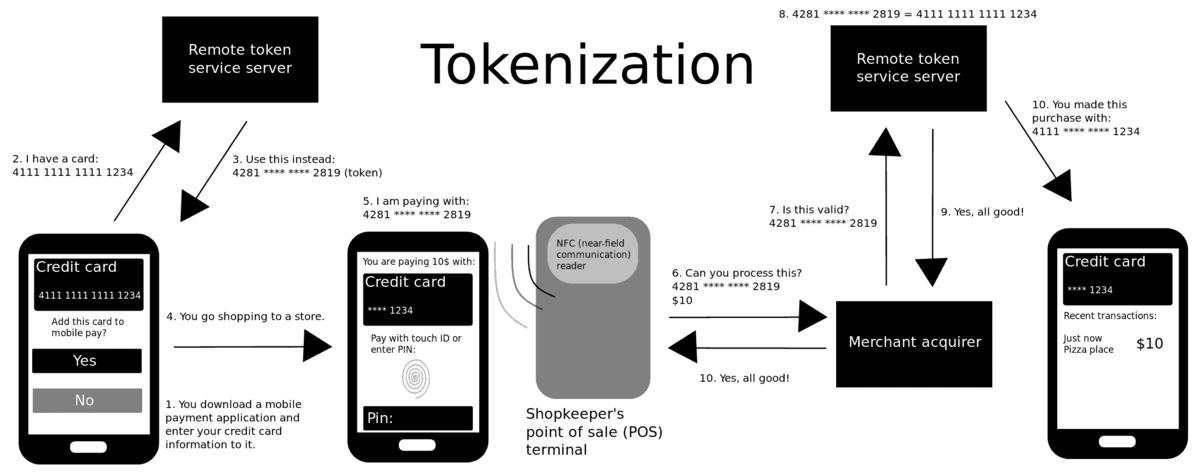
Diagrama sobre tokenización en el cuerpo del artículo: Keministi. How mobile payment tokenization works [Diagrama]. Wikimedia Commons, dominio público (CC0). https://commons.wikimedia.org/wiki/File:How_mobile_payment_tokenization_works.png (Consultado el 4 de noviembre de 2026)
Video (guía oficial de uso de Bre-B; las cifras de denuncias de este artículo no están atribuidas a Bre-B): Banco de la República de Colombia. Con Bre-B, pagar y transferir dinero es tan fácil como escanear un código QR [Video]. YouTube. https://www.youtube.com/watch?v=IDSlg8tDqyo (Consultado el 4 de noviembre de 2026)