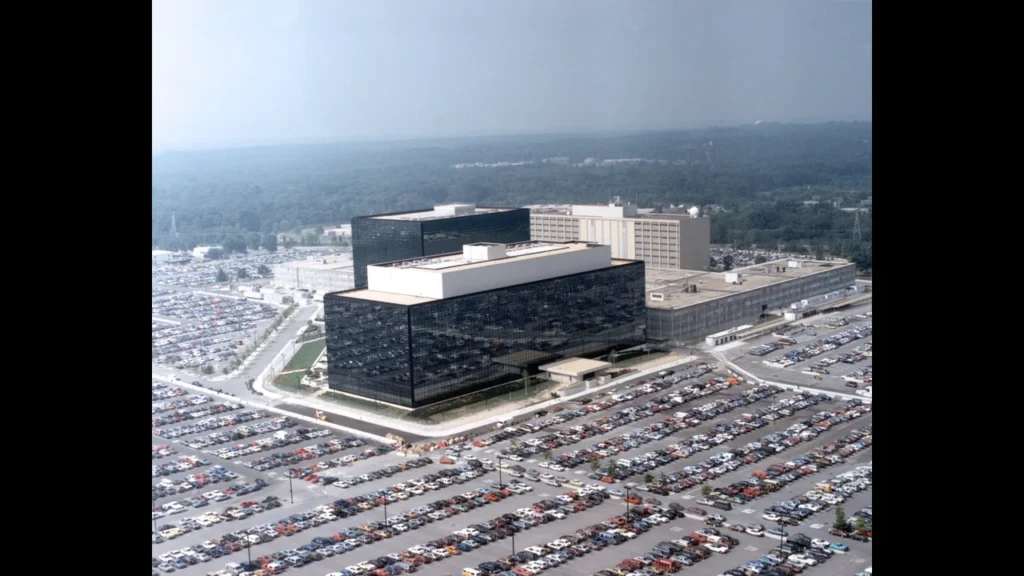
Caída de NSANet: qué confirmó la NSA y qué no prueba sobre un ciberataque
La noticia compartida por CNN en Español sobre una interrupción en la red interna clasificada de la Agencia de Seguridad Nacional de Estados Unidos tiene respaldo. No se trata únicamente de una publicación viral: la propia NSA reconoció problemas durante un mantenimiento programado, y medios como NBC News y Associated Press obtuvieron información de fuentes sobre la afectación de NSANet. Sin embargo, confirmar el incidente no equivale a confirmar que Estados Unidos haya sufrido un ataque informático ni que todas sus comunicaciones de seguridad nacional quedaran paralizadas.
La diferencia importa porque el mensaje difundido en X el 17 de noviembre de 2026 circula junto a comentarios que lo conectan con otras fallas tecnológicas recientes. Los reportes revisados no permiten establecer esa relación causal. Las autoridades citadas por las cadenas estadounidenses dijeron que no tenían indicios de un ciberataque; la NSA afirmó que sus capacidades críticas continuaban operativas. Una interrupción real puede ser grave sin que todas las explicaciones que la acompañan en redes sean ciertas.
Esta verificación contrasta la publicación original con el comunicado de la agencia, la cobertura de CNN y los reportes de otros medios. El corte de consulta es la mañana del 18 de noviembre de 2026. En las fuentes públicas revisadas no se encontró una confirmación posterior de restauración completa. Eso obliga a contar lo que ocurrió y cuándo fue reportado, sin convertir información de la noche anterior en un indicador en tiempo real.
El veredicto: la interrupción está respaldada; el supuesto ataque, no
La afirmación central tiene sustento: hubo una afectación de sistemas internos de la NSA durante el martes 17 de noviembre. El comunicado oficial reconoce una degradación temporal durante mantenimiento rutinario programado. CNN identificó la red afectada como NSANet a partir de seis personas familiarizadas con el asunto. Associated Press también informó sobre esa red, con información de un funcionario de defensa que habló bajo condición de anonimato.
Hay una diferencia entre ambas clases de evidencia. La declaración de la NSA confirma el problema en sistemas internos y ofrece la posición institucional sobre continuidad de operaciones, pero no identifica por nombre la red ni detalla su arquitectura. La identificación de NSANet procede de las fuentes periodísticas. Una verificación rigurosa debe conservar esa atribución en vez de presentar todos los detalles del reportaje como si estuvieran escritos en el comunicado.
Tampoco hay base en lo revisado para titular que un grupo de hackers tomó la red, robó secretos o dejó sin defensa a Estados Unidos. Ninguno de esos resultados se desprende automáticamente de una interrupción. El encuadre preciso es que la NSA reconoció problemas de disponibilidad, los medios reportaron una caída de su red clasificada interna y las autoridades negaron tener indicios de una acción maliciosa. La causa técnica completa y el alcance final requieren más información.
Qué publicó CNN y por qué hay que leer más que el mensaje de X
El enlace enviado conduce a una publicación de la cuenta CNNEE que presenta una noticia de última hora sobre comunicaciones clasificadas estadounidenses. La tarjeta remite a un artículo de CNN en Español firmado por Natasha Bertrand, Katie Bo Lillis, Sean Lyngaas, Davis Winkie y Zachary Cohen. La versión revisada muestra actualización a las 22:04, hora del Este, del 17 de noviembre. Ese texto contiene más matices que el breve aviso social.
CNN explicó que NSANet permite a empleados de la agencia compartir información clasificada internamente. El reportaje también dejó claro que sus fuentes no veían indicios de un ciberataque. Además, incorporó la respuesta institucional y cambios en las instrucciones de asistencia del personal. Por eso, reproducir únicamente la palabra «cae» sin la respuesta oficial ni el límite sobre la causa produciría una versión menos precisa que la propia noticia original.
Un mensaje auténtico de un medio puede quedarse corto frente a la evolución de su artículo. No es necesario que una publicación sea falsa para que resulte incompleta cuando vuelve a circular horas después. En este caso, el enlace sigue siendo útil como punto de partida, pero la verificación debe apoyarse en el contenido actualizado, contrastar su evidencia y distinguir la fecha del incidente de la hora en que alguien lo comparte.
NSANet no es una red de uso público
Los reportes describen NSANet como una red interna para intercambiar información clasificada. No la presentan como un servicio que los ciudadanos utilicen para consultar cuentas, enviar correos personales o pagar compras. Por tanto, no se puede trasladar su interrupción a la experiencia de cualquier usuario de internet. Una persona que no logró abrir una aplicación durante ese día necesitaría información de su proveedor para saber si existió una falla relacionada con su caso.
La propia NSA describe su trabajo institucional en términos de inteligencia de señales y productos y servicios de ciberseguridad. Ese contexto explica la relevancia del incidente, pero no permite deducir que una red interna sea el único mecanismo disponible para todas sus funciones. El comunicado habla de redundancia precisamente porque la disponibilidad de una organización no se resume en un solo recurso. Tampoco revela el diseño completo de esos mecanismos, algo que este artículo no intenta reconstruir.
Para el lector colombiano, la consecuencia inmediata de la noticia es informativa, no una instrucción de intervenir sus dispositivos. Las fuentes examinadas no anuncian una medida específica para clientes bancarios, usuarios de correo o administradores de páginas en Colombia como resultado de esta interrupción. Si un proveedor propio publica una alerta de seguridad, deberá evaluarse por sus méritos y alcance. No sería correcto atribuirle a la NSA una recomendación general que su comunicado no contiene.
Ese límite también ayuda a reconocer mensajes oportunistas. La noticia de una falla no convierte en legítimo un correo que pida claves o instalar un programa para «reparar» una conexión. Una organización debería seguir los canales que ya tiene acordados con su equipo técnico y verificar cualquier instrucción inesperada antes de ejecutarla. Esta es una precaución general de trabajo; no significa que se haya documentado una campaña específica aprovechando el incidente de NSANet.
Qué confirmó directamente la NSA
El comunicado del 17 de noviembre contiene una explicación breve: la agencia experimentó degradación temporal durante mantenimiento rutinario programado y algunos sistemas internos resultaron afectados. La NSA añadió que sus capacidades críticas para la misión seguían plenamente operativas y que continuaba su capacidad de defender la seguridad nacional. También señaló que su infraestructura dispone de varias capas de redundancia para sostener operaciones ante mantenimiento o eventos imprevistos.
La declaración permite descartar una lectura extrema según la cual la propia agencia habría reconocido una paralización completa. No permite, en cambio, calcular qué porcentaje de empleados perdió acceso, cuánto duró cada interrupción o qué servicios concretos tuvieron que cambiar de procedimiento. Tampoco entrega registros técnicos, una cronología detallada de recuperación ni un informe independiente. Conviene leerla como una confirmación institucional con un alcance específico, no como una auditoría terminada.
La expresión «temporal» tampoco fija por sí sola una hora de restablecimiento. Describe el carácter que la agencia atribuye al problema, pero no sustituye una confirmación de servicio recuperado. En la revisión de su sección pública de comunicados, la declaración del 17 de noviembre era la entrada pertinente más reciente. Esa comprobación no prueba que no existan novedades por otros canales; solo delimita qué pudo verificarse en la fuente oficial consultada.
Qué aportan otros noticieros y medios
NBC News informó de un problema técnico en una red clasificada, apoyándose en dos personas con conocimiento del asunto y un alto funcionario estadounidense de ciberseguridad. Su cobertura señaló que no había indicios de ataque y situó la interrupción durante tareas de mantenimiento. La cadena también recogió declaraciones posteriores del director de Inteligencia Nacional sobre actualizaciones de software. Esto aporta contraste periodístico, aunque las fuentes anónimas no puedan ser examinadas directamente por el lector.
La cobertura de Noticias Telemundo coincide en esos puntos, pero lleva crédito de NBC News y remite a la información de su cadena hermana. Por tanto, no debe contarse como una investigación totalmente independiente adicional. Associated Press sí informó a partir de su propio funcionario de defensa. The Guardian incorporó el comunicado y distinguió información de CNN, The New York Times y The Wall Street Journal. ABC de Australia también recogió el reconocimiento oficial de la interrupción.
La cantidad de enlaces no reemplaza la calidad ni la independencia de las fuentes. Diez páginas que repiten una exclusiva siguen dependiendo de esa exclusiva para sus detalles. Aquí, el respaldo más fuerte es la combinación de una declaración primaria de la agencia con reportes propios de otras redacciones. La coincidencia confirma el núcleo del incidente, pero no convierte en hechos todos los comentarios o hipótesis que aparezcan en su cobertura.
La cronología del personal no es una medición de la red
Según CNN, durante la mañana del martes las instrucciones para empleados se situaron en código amarillo, con llegadas escalonadas de personal no esencial. El reportaje atribuye ese dato a una grabación de la línea informativa de la agencia y a sus fuentes. Más tarde describió un paso a código verde, que indicaba volver al horario habitual. Después informó de código naranja y cierre del campus para la mayoría del personal, con permanencia de empleados esenciales.
Estos cambios ayudan a entender que la situación operativa evolucionó durante el día. No son, por sí solos, un monitor público de todos los componentes de NSANet. La vuelta al horario habitual no acredita que cada servicio hubiera recuperado funcionamiento normal; del mismo modo, restringir la presencia de personal no demuestra que todas las capacidades críticas dejaran de funcionar. Los códigos describen instrucciones laborales reportadas, no una fotografía técnica completa de la infraestructura.
La versión de CNN actualizada anoche todavía citaba una restauración en curso y no concluida. No encontramos una confirmación pública posterior de recuperación total en las fuentes revisadas durante esta mañana. La formulación responsable es conservar ese corte: hubo una interrupción el 17 de noviembre y la última actualización examinada describía trabajo pendiente. Afirmar que «sigue caída ahora» exigiría una comprobación más reciente y específica que no tenemos.
Mantenimiento y parches: explicaciones relacionadas, pero no idénticas
La NSA vinculó la degradación con mantenimiento programado sin detallar públicamente en ese comunicado el componente responsable. Por separado, CNN y NBC recogieron declaraciones del director de Inteligencia Nacional, Jay Clayton, sobre sistemas que no volvieron a funcionar como se esperaba después de aplicar actualizaciones. CNN relacionó su explicación con parches para vulnerabilidades de PHP. Esa es una atribución a declaraciones recogidas por medios, no un informe técnico de la agencia.
Esta diferencia evita presentar una hipótesis operativa como un diagnóstico forense completo. Saber que una falla ocurrió después de una actualización puede orientar la investigación, pero todavía quedan preguntas sobre dependencias, compatibilidad, configuración y recuperación. No hemos tenido acceso a los sistemas afectados ni a sus registros. Por eso, este artículo no identifica un error concreto de programación, no asigna responsabilidad a un proveedor y no deduce un método de intrusión.
Tampoco sería razonable concluir que instalar parches es una mala práctica. CISA recomienda mantener actualizado el software y establecer procedimientos y pruebas para hacerlo. Su guía sobre actualizaciones críticas contempla verificar el origen del parche, disponer de respaldos, evaluar efectos sobre el funcionamiento y vigilar el entorno después de instalarlo. La lección general es gestionar el cambio con cuidado, no dejar vulnerabilidades abiertas por miedo a una interrupción.
Cobertura inicial de CNN del 17 de noviembre de 2026. Es contexto audiovisual del reporte, no una actualización del estado de la red en tiempo real. El texto contrasta las actualizaciones posteriores.
Por qué una caída no demuestra un ciberataque
Una falla de disponibilidad indica que un recurso no puede utilizarse como se espera. Por sí sola, no identifica quién o qué la produjo. Para atribuirla a un atacante se necesita evidencia adicional. En el caso revisado, las fuentes de CNN y NBC dijeron que no había indicios de ataque, mientras la agencia situó el problema durante mantenimiento. Esas son las conclusiones disponibles, con sus responsables y su momento de publicación.
Decir que no se han encontrado indicios tampoco equivale a demostrar una imposibilidad absoluta para siempre. Las investigaciones pueden incorporar nueva información. Pero esa cautela no autoriza la afirmación inversa: que, como no existe una explicación pública exhaustiva, necesariamente hubo una operación encubierta. La incertidumbre deja una pregunta abierta; no entrega una respuesta a favor de la teoría más llamativa. Publicar una atribución necesita pruebas propias de esa atribución.
La misma disciplina aplica a supuestas filtraciones. Una interrupción no demuestra que se hayan extraído documentos, comprometido contraseñas o alterado inteligencia. Las fuentes consultadas no presentan evidencia que permita afirmar esos hechos para este incidente. Por tanto, no corresponde aconsejar a usuarios colombianos cambiar sus claves personales por esta noticia en particular. Mantener buenas prácticas de seguridad es válido, pero vincularlas a una exposición no comprobada produciría una alarma sin sustento.
Qué significa la continuidad de las capacidades críticas
La agencia afirma que sus funciones críticas continuaron operativas gracias a una infraestructura con redundancia. CNN también citó a funcionarios actuales y anteriores sobre canales alternativos para transmitir inteligencia urgente al presidente de Estados Unidos. El punto común es que una organización puede perder servicios internos y conservar otras funciones prioritarias. No hace falta que todo opere con normalidad para que algunas tareas esenciales continúen por rutas previstas.
Eso no permite minimizar cualquier afectación. Trabajar con procedimientos alternativos puede exigir más coordinación, reducir comodidad o cambiar el ritmo de análisis. Sin datos detallados no podemos cuantificar esos costos en la NSA. La afirmación institucional sobre capacidades críticas y los reportes de alteraciones laborales pueden coexistir: se refieren a aspectos distintos. Presentarlos como una contradicción automática impediría comprender cómo funcionan los planes de continuidad ante una interrupción parcial.
Para una empresa, la comparación útil no es con el tamaño o los secretos de la agencia, sino con la separación entre servicios y prioridades. Un negocio puede recibir pedidos por un canal alternativo mientras recupera una aplicación, pero eso no significa que su operación esté intacta. La continuidad debe describir qué se mantiene, para quién y durante cuánto tiempo. La palabra «respaldo» sola no responde esas preguntas.
Otras fallas recientes no prueban una causa común
Los reportes sitúan la interrupción de la NSA en una semana de problemas tecnológicos que también afectaron servicios de aviación, banca y herramientas digitales. Ese contexto explica la preocupación pública. Sin embargo, ocurrir cerca en el calendario no demuestra que varios incidentes compartan origen. NBC informó que las autoridades no veían señales de una campaña coordinada. CNN también distinguió estas interrupciones de una atribución probada a ciberatacantes.
Una comparación necesita información equivalente: qué servicio falló, a qué hora, por cuánto tiempo, qué proveedor intervino y qué diagnóstico se publicó. Sin esa base, reunir nombres de empresas y agencias en una lista puede crear una historia convincente que la evidencia todavía no sostiene. Este artículo no presenta una causa conjunta para los incidentes ni asume que un problema descrito en una organización explique el de todas las demás.
También importa separar el contexto del hallazgo principal. La verificación solicitada corresponde a NSANet. Cada caída de otra plataforma requeriría comprobar sus propios comunicados y actualizaciones antes de describirla con detalle. Mencionarlas como contexto no debe convertirse en una cadena de afirmaciones nuevas sin verificar. El lector necesita saber qué se confirmó aquí, no recibir una colección de alarmas cuya relación se deja a su imaginación.
Qué puede aprender una organización sin copiar conclusiones
Las guías de CISA ofrecen un marco práctico independiente del diagnóstico pendiente en la NSA. Recomiendan inventariar sistemas, atender vulnerabilidades críticas y establecer procedimientos de actualización con pruebas. Para actualizaciones de seguridad también plantean contar con respaldos o puntos de restauración y revisar la autenticidad del software recibido. Son medidas generales de administración; no demuestran qué controles tenía o dejó de tener la agencia estadounidense en este episodio.
Un ejercicio útil para una pequeña empresa consiste en identificar un proceso concreto: facturar, recibir solicitudes o entregar documentos. Después debe preguntar de qué aplicaciones y accesos depende, quién detectaría una falla y cómo continuaría la atención. La respuesta alternativa debería estar autorizada y probada antes de necesitarla. No se trata de mover información sensible a cualquier chat, sino de acordar un procedimiento que conserve responsables, límites de acceso y trazabilidad.
Después de actualizar, verificar que una aplicación abre es apenas un primer paso. CISA aconseja observar efectos inesperados y comprobar la instalación. En un ejemplo de oficina, eso podría traducirse en probar una tarea representativa con datos de prueba y confirmar sus resultados. Esa recomendación no sustituye la evaluación técnica de cada entorno. Su propósito es evitar que «instalación terminada» se confunda con «proceso de negocio validado».
Cómo comprobar una noticia tecnológica antes de compartirla
El primer paso es abrir el enlace y localizar la fecha de la publicación y de la última actualización. Después conviene identificar qué parte procede de un comunicado, qué parte de fuentes periodísticas y cuál es interpretación del autor. En este caso, la NSA reconoce una afectación interna; el nombre NSANet y la cronología laboral se apoyan en reportes. Mantener esas capas separadas ayuda a no atribuir a una institución palabras que no publicó.
El siguiente paso es buscar contraste sin contar réplicas como confirmaciones nuevas. Telemundo resulta útil para acceder al reporte de NBC en español, pero no duplica la independencia de su investigación. Un comunicado oficial aporta una posición directa, aunque pueda ser limitado. Una segunda redacción con sus propias fuentes agrega otra clase de respaldo. Ninguna pieza es perfecta por sí sola; la verificación consiste en entender qué demuestra cada una.
Finalmente, hay que revisar el lenguaje que se piensa compartir. «Reportaron una interrupción» no significa «se perdió toda comunicación», y «sin indicios de ataque» no significa «ataque confirmado». Si no se ha verificado el estado actual, el verbo en pasado y la fecha del incidente son más honestos que un presente permanente. Compartir menos palabras, con límites claros, informa mejor que una alerta tajante que el artículo de origen no respalda.
Qué sigue sin saberse y qué cambiaría esta verificación
Las fuentes públicas examinadas no ofrecen una cronología técnica completa, una duración definitiva para todos los servicios afectados ni una confirmación posterior de restauración integral. Tampoco permiten auditar de forma independiente la continuidad de cada capacidad crítica. Son límites importantes, pero no invalidan la confirmación del incidente. Explican por qué este artículo evita cifras de impacto, porcentajes de disponibilidad y afirmaciones sobre datos sustraídos que no aparecen respaldadas.
Un nuevo comunicado de la NSA, una actualización periodística con evidencia adicional o un informe técnico podrían modificar la descripción del alcance y la causa. Si aparece una confirmación de recuperación, debería añadirse con fecha y hora en lugar de borrar silenciosamente el contexto anterior. Si surgieran pruebas de actividad maliciosa, habría que evaluar su procedencia antes de cambiar el veredicto. La verificación no termina en defender una primera conclusión contra hechos nuevos.
Por ahora, el resultado es concreto: la noticia de una interrupción interna de la NSA está respaldada; la institución la vinculó con mantenimiento y sostuvo que sus capacidades críticas permanecían operativas. No hay evidencia presentada en las fuentes revisadas que permita convertirla en un ciberataque confirmado o en el colapso de todas las comunicaciones de seguridad nacional. Ese matiz no resta importancia al incidente. Evita que una noticia verdadera termine compartida con una explicación que todavía no está probada.
Equipo editorial de Niixer
Referencias
National Security Agency. (2026, 17 de noviembre). NSA statement on network issues. https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/4650245/nsa-statement-on-network-issues/
Bertrand, N., Lillis, K. B., Lyngaas, S., Winkie, D., y Cohen, Z. (2026, 17 de noviembre). Exclusiva CNN: la red de comunicaciones de seguridad de EE.UU., altamente clasificada, sufre una caída, según fuentes. https://cnnespanol.cnn.com/2026/11/17/eeuu/red-comunicaciones-seguridad-nacional-caida-trax
De Luce, D., Winter, T., Tsirkin, J., y Lubold, G. (2026, 17 de noviembre). Classified NSA network went down, but no indication it was an attack, sources say. https://www.nbcnews.com/politics/national-security/classified-nsa-network-went-no-indication-was-attack-sources-say-rcna609859
Associated Press. (2026, 17 de noviembre). Classified communications network at the National Security Agency goes down, defense official says. https://apnews.com/article/nsa-computer-network-down-22dc6be1bf1d1f5f86a7167f016e9526
NBC News. (2026, 17 de noviembre). Los sistemas de la Agencia de Seguridad Nacional de EE.UU. sufren fallas temporales durante tareas de mantenimiento. https://www.telemundo.com/noticias/noticias-telemundo/estados-unidos/los-sistemas-de-la-agencia-de-seguridad-nacional-de-eeuu-sufren-fallas-rcna609846
Gedeon, J. (2026, 17 de noviembre). National Security Agency network for internal communications goes down. https://www.theguardian.com/us-news/2026/nov/17/nsa-national-security-classified-communications-network-down
ABC News. (2026, 18 de noviembre). Classified US National Security Agency communications network suffers outage. https://www.abc.net.au/news/2026-11-18/classified-us-national-security-communications-network-outage/107397306
Cybersecurity and Infrastructure Security Agency. (s. f.). Update Business Software. https://www.cisa.gov/audiences/small-and-medium-businesses/secure-your-business/update-business-software
Cybersecurity and Infrastructure Security Agency. (2025, 14 de marzo). Install Critical Software Security Updates (CM0067). https://www.cisa.gov/eviction-strategies-tool/info-countermeasures/CM0067
CNN. (2026, 17 de noviembre). Sources: Highly classified NSA comms network down; What we know [Video]. https://www.youtube.com/watch?v=flfT_pxio4M
National Security Agency. (2005, 14 de diciembre). NSA Headquarters at Fort Meade Stands as Beacon of National Security [Fotografía]. https://www.dvidshub.net/image/9148424/nsa-headquarters-fort-meade-stands-beacon-national-security
National Security Agency. (2022, 2 de agosto). Illuminating the Future of Cybersecurity [Fotografía]. https://www.dvidshub.net/image/7558955/illuminating-future-cybersecurity-women-across-nation-visit-nsa-first-its-kind-event
Edwards, V. (2023, 17 de octubre). 2nd AVS Cyber Flight: The unseen force driving video production [Fotografía]. https://www.dvidshub.net/image/8134275/2nd-avs-cyber-flight-unseen-force-driving-video-production
Van Slooten, K. (2022, 4 de octubre). Cryptologic Technician Maintenance Students Assemble and Tested Network Racks [Fotografía]. https://www.dvidshub.net/image/7499815/cryptologic-technician-maintenance-students-assemble-and-tested-network-racks
DVIDS. (s. f.). Copyright Information. https://www.dvidshub.net/about/copyright